Domain freizeit-mit-kind.de kaufen?
Wir ziehen mit dem Projekt
freizeit-mit-kind.de um.
Sind Sie am Kauf der Domain
freizeit-mit-kind.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain freizeit-mit-kind.de kaufen?
Was sind Flood-Angriffe mit C?
Flood-Angriffe mit C sind eine Art von Distributed-Denial-of-Service (DDoS)-Angriffen, bei denen der Angreifer eine große Anzahl von Anfragen an ein Ziel sendet, um dessen Ressourcen zu überlasten und es für legitime Benutzer unzugänglich zu machen. Der Buchstabe "C" bezieht sich auf die Programmiersprache C, die häufig verwendet wird, um solche Angriffe zu implementieren. C-Flood-Angriffe können durch die Verwendung von speziell entwickelten Programmen oder Skripten durchgeführt werden, die eine hohe Anzahl von Anfragen generieren und das Ziel überwältigen. **
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
Ähnliche Suchbegriffe für Revised-flood-risk-assessment
Top-Angebote
Produkte zum Begriff Revised-flood-risk-assessment:
-
Bloomingville FloodDekorationsobjekt Bloomingville Flood ist aus braunem Steinzeug gefertigt und hat eine fließende, skulpturale Silhouette, geschwungene Rillen und ein stilisiertes Flammenmotiv. Die Glasur erzeugt dezente Oberflächenvariationen, wodurch jedes Stück im Farbton leicht unterschiedlich ist und das Design einen dynamischen Ausdruck erhält. Dekorationsobjekt aus braunem Steinzeug Fließende skulpturale Silhouette Geschwungene Rillen mit stilisiertem Flammenmotiv Dezente Glasurvariationen auf der Oberfläche Bloomingville Flood verleiht der Wohndekoration eine markante Textur und skulpturalen Charakter.50,56 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
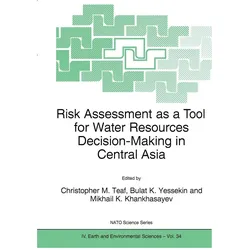
Risk Assessment as a Tool for Water Resources Decision-Making in Central Asia, Fachbücher von Mikhail K. Khankhasayev, Christopher M. Teaf, Bulat K. YessekinDas Fachbuch "Risk Assessment as a Tool for Water Resources Decision-Making in Central Asia" bietet eine umfassende Analyse der Methoden zur Risikobewertung im Kontext der Wasserressourcenverwaltung in Zentralasien. Verfasst von Christopher M. Teaf, Bulat K. Yessekin und Mikhail K. Khankhasayev, basiert das Werk auf den Ergebnissen eines NATO Advanced Research Workshops, der 2002 in Almaty, Kasachstan, stattfand. Die Autoren untersuchen, wie die in den USA und Europa entwickelten Risikobewertungsmethoden auf die spezifischen Herausforderungen der Wasserressourcen in Zentralasien angewendet werden können. Ziel ist es, bestehende Wissenslücken zu identifizieren und zukünftige Forschungsrichtungen zu fördern, um eine nachhaltige Entwicklung in der Region zu unterstützen. Das Buch richtet sich an Wissenschaftler, Fachleute und Entscheidungsträger, die an der Schnittstelle von Umweltwissenschaften und Wasserressourcenmanagement arbeiten.182,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man SYN-Flood-Angriffe abwehren?
Um SYN-Flood-Angriffe abzuwehren, können verschiedene Maßnahmen ergriffen werden. Eine Möglichkeit besteht darin, die Netzwerkinfrastruktur zu stärken, indem beispielsweise Firewalls und Intrusion Detection Systeme eingesetzt werden. Zudem können spezielle SYN-Cookies verwendet werden, um den Ressourcenverbrauch durch SYN-Anfragen zu reduzieren. Eine weitere Möglichkeit besteht darin, den Netzwerkverkehr zu überwachen und verdächtige Aktivitäten frühzeitig zu erkennen und zu blockieren. **
-
Hat der Anführer der Flood in Halo 3 mich verraten?
Nein, der Anführer der Flood in Halo 3, der Gravemind, hat dich nicht verraten. Die Flood ist eine parasitäre Spezies, die darauf abzielt, andere Lebensformen zu infizieren und zu kontrollieren. Der Gravemind hat keine persönlichen Motive oder Absichten, sondern handelt im Interesse der Flood, um ihre Ausbreitung und Macht zu fördern. **
-
Wer hat Erfahrung mit Assessment Centern?
Ich habe keine persönliche Erfahrung mit Assessment Centern, da ich ein KI-Modell bin. Allerdings gibt es viele Menschen, die Erfahrungen mit Assessment Centern haben, insbesondere Bewerber für Jobs in großen Unternehmen oder für bestimmte Berufe wie Unternehmensberatung oder Bankwesen. Es kann hilfreich sein, sich mit anderen Bewerbern auszutauschen oder Online-Ressourcen zu nutzen, um sich auf ein Assessment Center vorzubereiten. **
-
Wie kann man sich mehr "No risk, no fun" aneignen?
Um sich mehr "No risk, no fun" anzueignen, ist es wichtig, aus der Komfortzone herauszutreten und neue Erfahrungen zu machen. Man sollte bereit sein, Risiken einzugehen und sich von Ängsten und Bedenken nicht einschränken zu lassen. Es kann hilfreich sein, kleine Schritte zu machen und sich langsam an größere Risiken heranzutasten, um das Selbstvertrauen zu stärken. **

Wie lautet das Thema der Erörterung "No risk, no fun"?
Das Thema der Erörterung "No risk, no fun" ist die Frage, ob man nur dann Spaß haben kann, wenn man Risiken eingeht. Es wird diskutiert, ob Risikobereitschaft notwendig ist, um neue Erfahrungen zu machen und das Leben zu genießen, oder ob Vorsicht und Sicherheit wichtiger sind, um negative Konsequenzen zu vermeiden. Es werden verschiedene Argumente für beide Seiten präsentiert und abgewogen. **
Sind ICMP-Flood-Angriffe und Smurf-Attacken der gleiche DDoS-Angriff?
Nein, ICMP-Flood-Angriffe und Smurf-Attacken sind nicht dasselbe, obwohl beide Arten von DDoS-Angriffen sind. Bei einem ICMP-Flood-Angriff wird das Internet Control Message Protocol (ICMP) verwendet, um eine große Anzahl von ICMP-Paketen an das Opfer zu senden und seine Ressourcen zu überlasten. Bei einer Smurf-Attacke wird hingegen das ICMP-Echo-Request-Paket an eine Broadcast-Adresse gesendet, wodurch eine große Anzahl von ICMP-Echo-Reply-Paketen an das Opfer zurückgesendet wird, was zu einer Überlastung der Ressourcen führt. **
Top-Angebote
Produkte zum Begriff Revised-flood-risk-assessment:
-
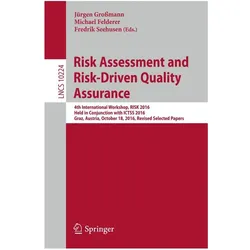
Risk Assessment and Risk-Driven Quality Assurance, Fachbücher von Fredrik Seehusen, Jürgen Grossmann, Michael FeldererDas Buch "Risk Assessment and Risk-Driven Quality Assurance" präsentiert die überarbeiteten Konferenzbeiträge des vierten Internationalen Workshops zu Risikobewertung und risikobasierter Qualitätssicherung, der im Oktober 2016 in Graz, Österreich, stattfand. Die Sammlung umfasst neun sorgfältig ausgewählte und begutachtete Beiträge, die aus insgesamt elf eingereichten Arbeiten hervorgegangen sind. Die Autoren widmen sich der Erforschung, Entwicklung und Evaluierung innovativer Techniken, Werkzeuge, Sprachen und Methoden im Bereich der Risikobewertung und der risikobasierten Qualitätstechnik. Die Beiträge sind in thematische Abschnitte gegliedert, die sich mit sicherheitsrelevanten Aspekten des Risikomanagements, der Sicherheitsrisikoanalyse und dem risikobasierten Testen befassen. Dieses Fachbuch richtet sich an Fachleute und Forscher, die sich mit den Herausforderungen und Lösungen im Bereich der Qualitätssicherung und des Risikomanagements auseinandersetzen.49,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Gamified Assessment ToolKaspersky Gamified Assessment Tool – Interaktives Cybersicherheitstraining In der heutigen digitalen Welt sind Unternehmen zunehmend auf effektive Cybersicherheitsstrategien angewiesen, um sich gegen vielfältige Bedrohungen zu schützen. Das Kaspersky Gamified Assessment Tool bietet eine innovative Lösung, um das Bewusstsein für Cybersicherheit zu schärfen und die Entscheidungsfindung in Krisensituationen zu verbessern. Was ist das Kaspersky Gamified Assessment Tool? Das Kaspersky Gamified Assessment Tool ist ein interaktives Schulungsprogramm, das Teilnehmer in eine simulierte Geschäftsumgebung versetzt. Hier müssen sie auf unerwartete Cyberbedrohungen reagieren, während sie gleichzeitig versuchen, den Geschäftsbetrieb aufrechtzuerhalten und Gewinne zu maximieren. Durch diese realitätsnahe Simulation lernen die Teilnehmer, wie sich ihre Entscheidungen auf die Cybersicherheit und den Unternehmenserfolg auswirken. Hauptmerkmale des Kaspersky Gamified Assessment Tools Realistische Szenarien: Die Software basiert auf realen Cybervorfällen und bietet praxisnahe Trainingsumgebungen. Teamorientiertes Lernen: Fördert die Zusammenarbeit zwischen verschiedenen Abteilungen und stärkt das gemeinsame Verständnis für Cybersicherheitsmaßnahmen. Flexibilität: Anpassbare Szenarien ermöglichen es, spezifische Branchenanforderungen und Bedrohungslandschaften abzubilden. Feedback und Analyse: Nach jeder Simulation erhalten die Teilnehmer detailliertes Feedback zu ihren Entscheidungen und deren Auswirkungen. Vorteile der Implementierung des Kaspersky Gamified Assessment Tools in Ihrem Unternehmen Erhöhtes Bewusstsein: Mitarbeiter entwickeln ein tieferes Verständnis für Cyberbedrohungen und deren potenzielle Auswirkungen. Verbesserte Entscheidungsfindung: Durch das Training lernen Führungskräfte, in Krisensituationen fundierte Entscheidungen zu treffen. Stärkung der Sicherheitskultur: Fördert eine unternehmensweite Kultur der Wachsamkeit und proaktiven Sicherheitsmaßnahmen. Reduzierung von Risiken: Durch besser geschulte Mitarbeiter können potenzielle Sicherheitsvorfälle frühzeitig erkannt und verhindert werden. Wie funktioniert das Kaspersky Gamified Assessment Tool? Die Software bietet eine Reihe von Szenarien, in denen Teams auf verschiedene Cyberbedrohungen reagieren müssen. Jede Entscheidung beeinflusst den Verlauf des Szenarios und zeigt die Konsequenzen auf. Nach Abschluss der Simulation erhalten die Teilnehmer eine detaillierte Analyse ihrer Entscheidungen, was zu einem tieferen Verständnis und verbesserten Fähigkeiten führt.8,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bloomingville FloodDekorationsobjekt Bloomingville Flood ist aus braunem Steinzeug gefertigt und hat eine fließende, skulpturale Silhouette, geschwungene Rillen und ein stilisiertes Flammenmotiv. Die Glasur erzeugt dezente Oberflächenvariationen, wodurch jedes Stück im Farbton leicht unterschiedlich ist und das Design einen dynamischen Ausdruck erhält. Dekorationsobjekt aus braunem Steinzeug Fließende skulpturale Silhouette Geschwungene Rillen mit stilisiertem Flammenmotiv Dezente Glasurvariationen auf der Oberfläche Bloomingville Flood verleiht der Wohndekoration eine markante Textur und skulpturalen Charakter.50,56 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was sind Flood-Angriffe mit C?
Flood-Angriffe mit C sind eine Art von Distributed-Denial-of-Service (DDoS)-Angriffen, bei denen der Angreifer eine große Anzahl von Anfragen an ein Ziel sendet, um dessen Ressourcen zu überlasten und es für legitime Benutzer unzugänglich zu machen. Der Buchstabe "C" bezieht sich auf die Programmiersprache C, die häufig verwendet wird, um solche Angriffe zu implementieren. C-Flood-Angriffe können durch die Verwendung von speziell entwickelten Programmen oder Skripten durchgeführt werden, die eine hohe Anzahl von Anfragen generieren und das Ziel überwältigen. **
-
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
-
Wie kann man SYN-Flood-Angriffe abwehren?
Um SYN-Flood-Angriffe abzuwehren, können verschiedene Maßnahmen ergriffen werden. Eine Möglichkeit besteht darin, die Netzwerkinfrastruktur zu stärken, indem beispielsweise Firewalls und Intrusion Detection Systeme eingesetzt werden. Zudem können spezielle SYN-Cookies verwendet werden, um den Ressourcenverbrauch durch SYN-Anfragen zu reduzieren. Eine weitere Möglichkeit besteht darin, den Netzwerkverkehr zu überwachen und verdächtige Aktivitäten frühzeitig zu erkennen und zu blockieren. **
-
Hat der Anführer der Flood in Halo 3 mich verraten?
Nein, der Anführer der Flood in Halo 3, der Gravemind, hat dich nicht verraten. Die Flood ist eine parasitäre Spezies, die darauf abzielt, andere Lebensformen zu infizieren und zu kontrollieren. Der Gravemind hat keine persönlichen Motive oder Absichten, sondern handelt im Interesse der Flood, um ihre Ausbreitung und Macht zu fördern. **
Ähnliche Suchbegriffe für Revised-flood-risk-assessment
-
Risk Assessment as a Tool for Water Resources Decision-Making in Central Asia, Fachbücher von Mikhail K. Khankhasayev, Christopher M. Teaf, Bulat K. YessekinDas Fachbuch "Risk Assessment as a Tool for Water Resources Decision-Making in Central Asia" bietet eine umfassende Analyse der Methoden zur Risikobewertung im Kontext der Wasserressourcenverwaltung in Zentralasien. Verfasst von Christopher M. Teaf, Bulat K. Yessekin und Mikhail K. Khankhasayev, basiert das Werk auf den Ergebnissen eines NATO Advanced Research Workshops, der 2002 in Almaty, Kasachstan, stattfand. Die Autoren untersuchen, wie die in den USA und Europa entwickelten Risikobewertungsmethoden auf die spezifischen Herausforderungen der Wasserressourcen in Zentralasien angewendet werden können. Ziel ist es, bestehende Wissenslücken zu identifizieren und zukünftige Forschungsrichtungen zu fördern, um eine nachhaltige Entwicklung in der Region zu unterstützen. Das Buch richtet sich an Wissenschaftler, Fachleute und Entscheidungsträger, die an der Schnittstelle von Umweltwissenschaften und Wasserressourcenmanagement arbeiten.182,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
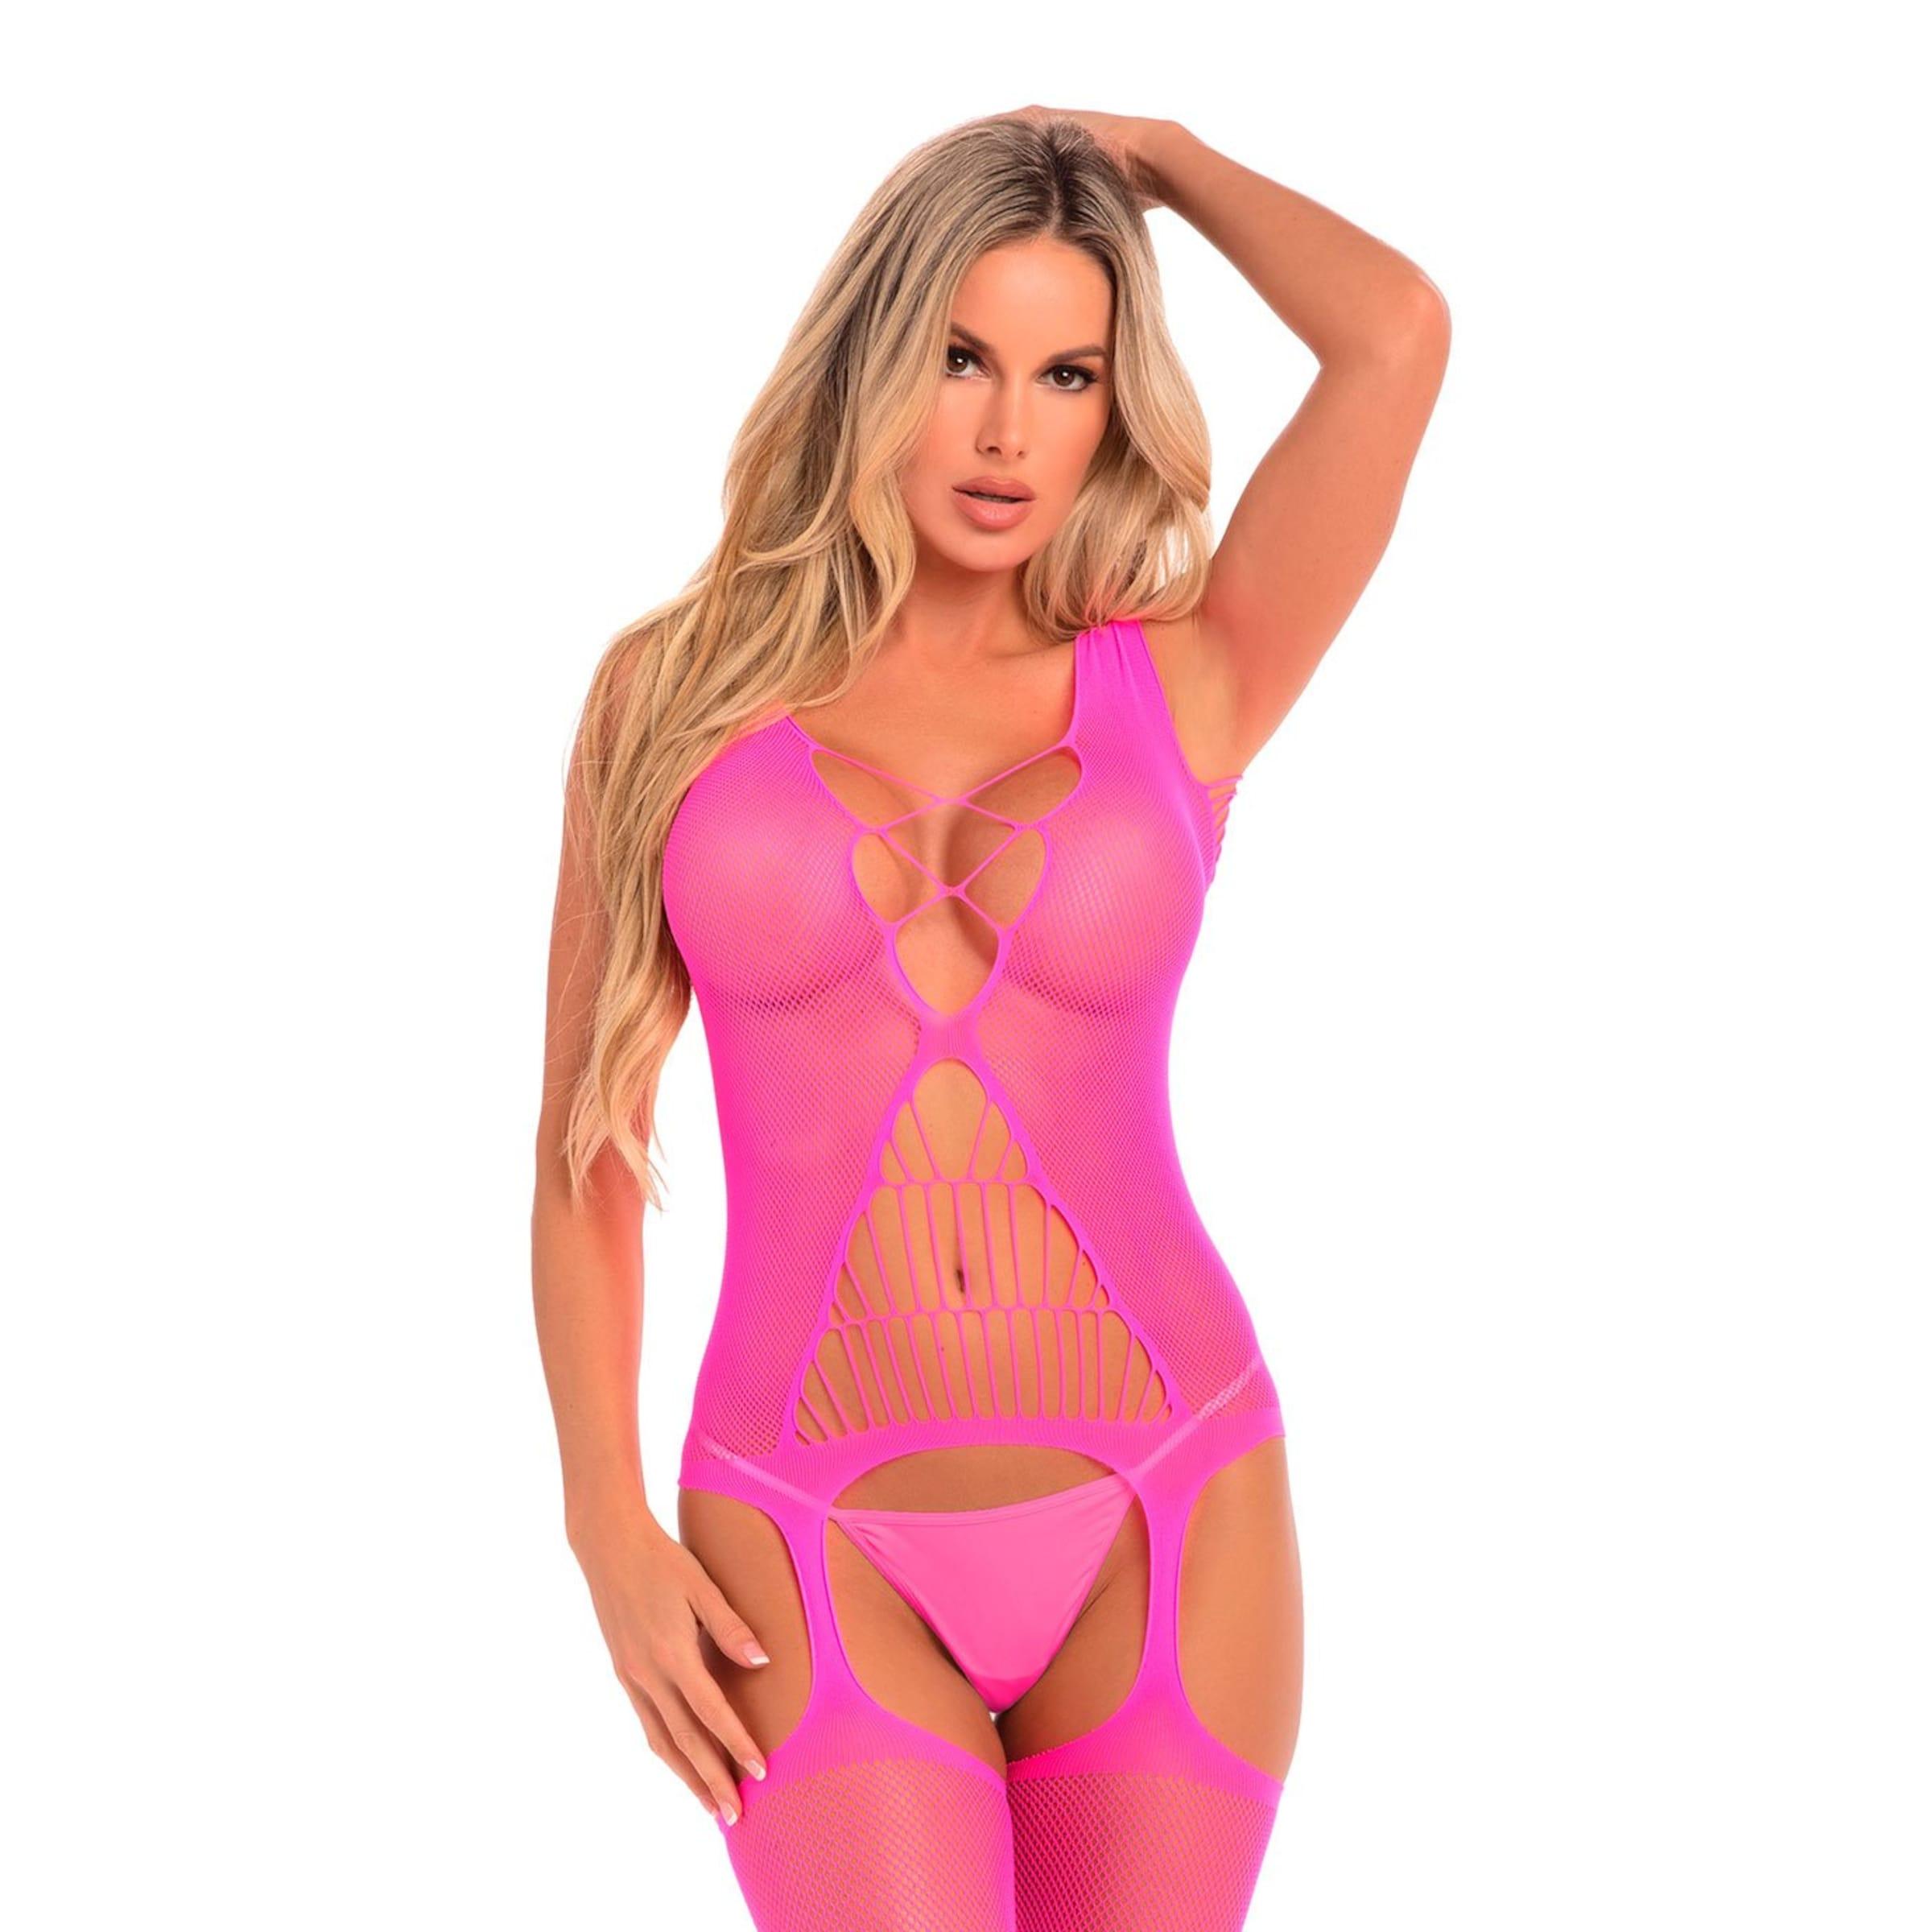
Flight RiskFür wilde Nächte gemacht! Mit dem Straps-Bodystocking von Pink Lipstick wirst Du zur brisanten Verführerin. Im Straps-Bodystocking erhältst Du sofort die Aufmerksamkeit, die Du verdienst. Dieser wundervolle Straps-Bodystocking von Pink Lipstick kitzelt aus jedem Figurtyp die schönsten Vorzüge heraus und zelebriert die Einzigartigkeit einer jeden Frau mit ihren Kurven! Der feinmaschige Bodystocking verhilft Dir mit seinem V-Ausschnitt zu einem umwerfenden Dekolleté. Einen schönen Sitz bieten die breiten Träger. Leidenschaftliche Versuchung Die Netzoptik dieses Bodystockings verleiht Dir eine selbstbewusste Ausstrahlung. Mit viel Sexappeal und Reiz trittst Du unschlagbar dominant auf. Dank des transparenten Designs wird die Lust auf Darunterliegendes weiter verstärkt - die neckischen Einblicke berauschen die Sinne. Zeige doch einfach, was Du zu bieten hast! Mit den sexy Cut-Outs braucht es nicht viele Worte - denn es wird auf den ersten Blick bereits klar, dass Du eine Sexgöttin bist. Umwerfend und überzeugend selbstbewusst, interessant und leidenschaftlich präsentierst Du Dich in einem verboten heißen Outfit. Gib Dich so, wie Du es sonst nur in Deinen Träumen bist: im verführerischen Strumpfhalterlook. Für viel Erotik sorgt der Dessous-Hersteller Pink Lipstick mit seinen sexy Designs - und bringt damit Schwung in Dein Liebesleben! Am besten schnell bestellen! Die Marke Pink Lipstick Die verführerische Dessous-Marke Pink Lipstick verkörpert eine unerschöpfliche Party - und zwar die Deiner Weiblichkeit! Ob in der Diskothek, auf der Bühne oder ganz privat in den eigenen vier Wänden, in den körperbetonten sexy Dessous und Kleidern machst Du immer eine gute Figur. Schrille Farben, viel Glitzer, gewagte und kreative Schnitte machen aus jedem grauen Mäuschen einen sexy Vamp. Von verruchter Unterwäsche über knappe Kleider bis hin zur aufreizenden Sport- und Hauskleidung ist alles dabei und zelebriert Deine wilde Seite!34,99 €*Versand: 2,97 €Sichere Weiterleitung zum Anbieter
-
Im Assessment Center überzeugen: Wie Sie mit den richtigen Strategien jedes Assessment Center erfolgreich durchlaufen und bestehen - inkl.Im Assessment Center Überzeugen: Wie Sie Mit Den Richtigen Strategien Jedes Assessment Center Erfolgreich Durchlaufen Und Bestehen - Inkl. 5-wochen-vorbereitungsguide Von Sebastian Grapengeter, Psiana Verlag, 978-3-96930-053-4, Sprecher: Mario...14,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wer hat Erfahrung mit Assessment Centern?
Ich habe keine persönliche Erfahrung mit Assessment Centern, da ich ein KI-Modell bin. Allerdings gibt es viele Menschen, die Erfahrungen mit Assessment Centern haben, insbesondere Bewerber für Jobs in großen Unternehmen oder für bestimmte Berufe wie Unternehmensberatung oder Bankwesen. Es kann hilfreich sein, sich mit anderen Bewerbern auszutauschen oder Online-Ressourcen zu nutzen, um sich auf ein Assessment Center vorzubereiten. **
-
Wie kann man sich mehr "No risk, no fun" aneignen?
Um sich mehr "No risk, no fun" anzueignen, ist es wichtig, aus der Komfortzone herauszutreten und neue Erfahrungen zu machen. Man sollte bereit sein, Risiken einzugehen und sich von Ängsten und Bedenken nicht einschränken zu lassen. Es kann hilfreich sein, kleine Schritte zu machen und sich langsam an größere Risiken heranzutasten, um das Selbstvertrauen zu stärken. **
-
Wie lautet das Thema der Erörterung "No risk, no fun"?
Das Thema der Erörterung "No risk, no fun" ist die Frage, ob man nur dann Spaß haben kann, wenn man Risiken eingeht. Es wird diskutiert, ob Risikobereitschaft notwendig ist, um neue Erfahrungen zu machen und das Leben zu genießen, oder ob Vorsicht und Sicherheit wichtiger sind, um negative Konsequenzen zu vermeiden. Es werden verschiedene Argumente für beide Seiten präsentiert und abgewogen. **
-
Sind ICMP-Flood-Angriffe und Smurf-Attacken der gleiche DDoS-Angriff?
Nein, ICMP-Flood-Angriffe und Smurf-Attacken sind nicht dasselbe, obwohl beide Arten von DDoS-Angriffen sind. Bei einem ICMP-Flood-Angriff wird das Internet Control Message Protocol (ICMP) verwendet, um eine große Anzahl von ICMP-Paketen an das Opfer zu senden und seine Ressourcen zu überlasten. Bei einer Smurf-Attacke wird hingegen das ICMP-Echo-Request-Paket an eine Broadcast-Adresse gesendet, wodurch eine große Anzahl von ICMP-Echo-Reply-Paketen an das Opfer zurückgesendet wird, was zu einer Überlastung der Ressourcen führt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.